
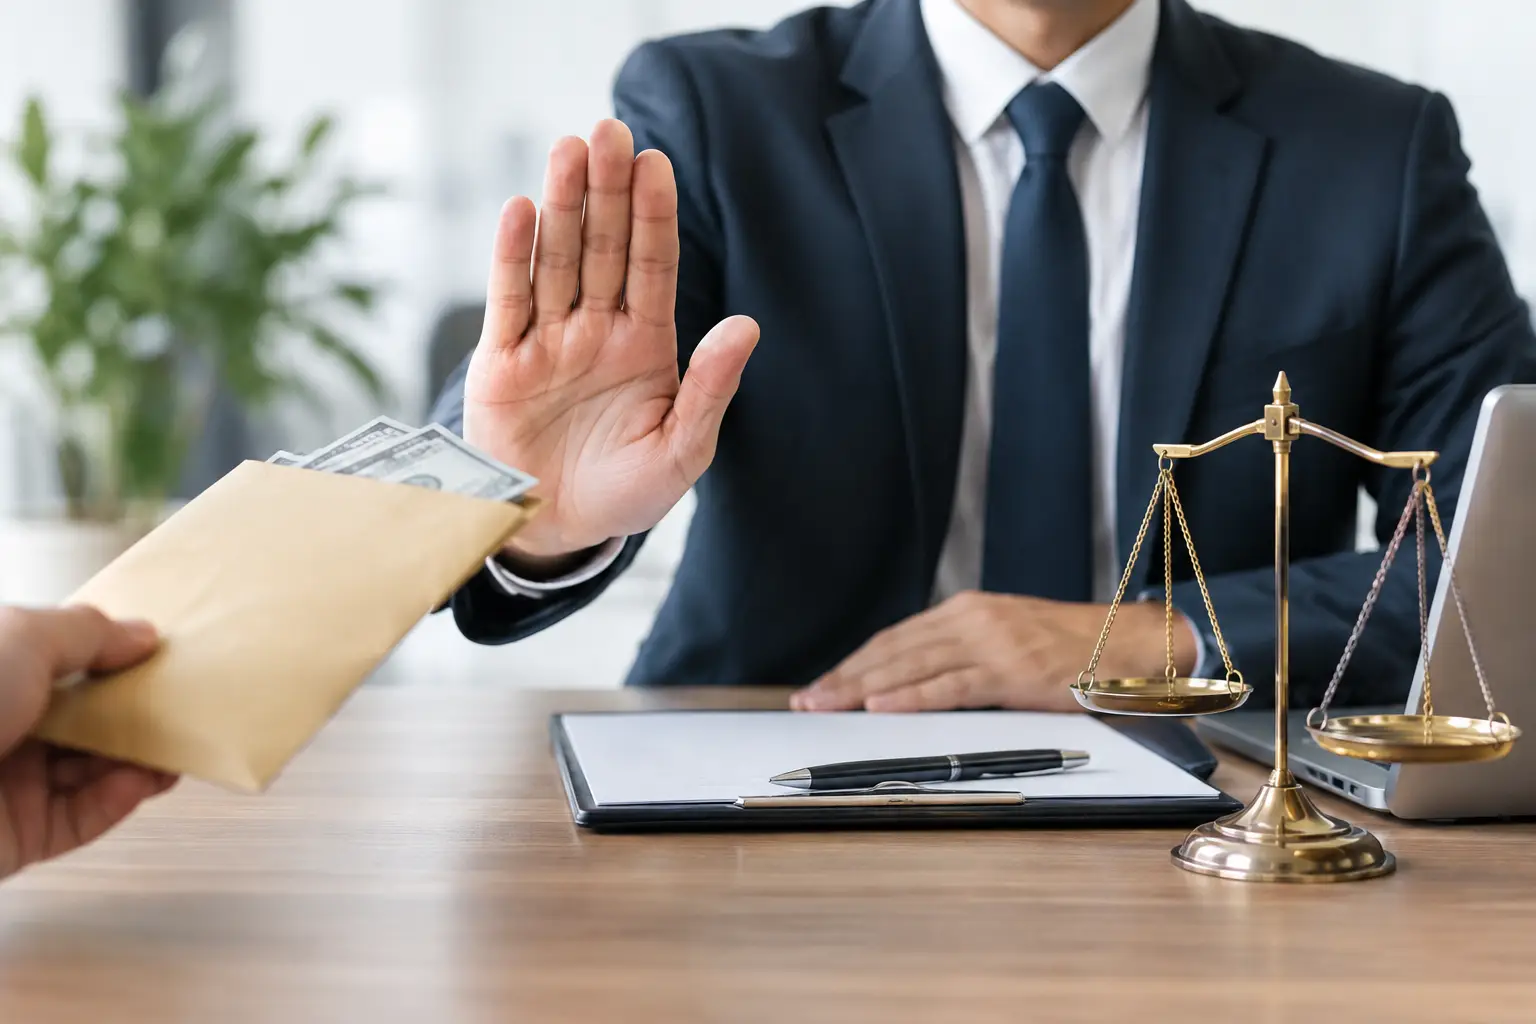
Una investigación por cohecho, soborno o administración desleal no comienza necesariamente con una orden de detención. Puede comenzar con una denuncia interna mal gestionada, una factura sin respaldo, un regalo de alto valor o una relación comercial que nadie evaluó. Esta guía de compliance anticorrupción está dirigida a empresas que necesitan prevenir riesgos penales reales, proteger a sus directivos y mantener la continuidad operacional frente a un escenario regulatorio más exigente.
En Chile, la prevención dejó de ser una recomendación reputacional. La Ley N.º 20.393 contempla la responsabilidad penal de las personas jurídicas y, tras la entrada en vigencia de la Ley N.º 21.595 sobre delitos económicos, amplió significativamente los riesgos para compañías, fundaciones, corporaciones y otras organizaciones. Un modelo que existe solo en un manual o que no se aplica en la práctica difícilmente servirá como defensa cuando Fiscalía, un querellante o un tribunal examine cómo actuó la empresa.
Por qué el compliance anticorrupción exige decisiones concretas
El compliance anticorrupción busca evitar que trabajadores, ejecutivos, representantes o terceros actúen en beneficio o interés de la organización mediante pagos indebidos, ventajas impropias, conflictos de interés ocultos u otras conductas que puedan generar responsabilidad penal. No consiste en pedir firmas una vez al año ni en copiar políticas de una empresa extranjera.
La pregunta decisiva es otra: ¿la compañía identificó sus riesgos, estableció controles razonables y reaccionó adecuadamente frente a una alerta? La respuesta dependerá de su actividad, tamaño, estructura de propiedad, relación con organismos públicos, uso de intermediarios, operaciones internacionales y sistema de contratación.
Una constructora que participa en licitaciones públicas enfrenta riesgos distintos a una empresa tecnológica que utiliza distribuidores para vender a municipios. Una compañía familiar con decisiones concentradas en dos personas requiere controles diferentes de un grupo empresarial con filiales, gerencias especializadas y proveedores en varias jurisdicciones. El modelo debe responder a esa realidad y no a una fórmula genérica.
El marco penal que debe considerar la empresa
La Ley N.º 20.393 regula la responsabilidad penal de las personas jurídicas por determinados delitos cometidos directa e inmediatamente en su interés o beneficio por propietarios, controladores, ejecutivos principales, representantes, quienes administren o supervisen, y también por personas bajo su dirección o supervisión cuando exista incumplimiento de los deberes de dirección y supervisión.
En materia anticorrupción, el análisis suele considerar figuras como el cohecho a funcionarios públicos nacionales o extranjeros, el soborno entre particulares y la corrupción entre privados, según la conducta concreta y el contexto. La Ley N.º 21.595 incorporó un régimen de delitos económicos que incrementa la exposición de las empresas y endurece las consecuencias para quienes intervienen en estas conductas.
Las consecuencias no se reducen a una multa. Dependiendo del caso, la persona jurídica puede enfrentar pérdida de beneficios fiscales, prohibición temporal o perpetua de contratar con el Estado, comiso, publicación de extractos de sentencia e incluso disolución. Para los ejecutivos involucrados, el riesgo incluye investigación penal, formalización, medidas cautelares, embargo de bienes y afectación reputacional difícil de revertir.
Guía de compliance anticorrupción: los controles esenciales
El primer paso es levantar una matriz de riesgos con evidencia. No basta con reunir a la gerencia y anotar peligros evidentes. Deben revisarse procesos de venta, compras, licitaciones, permisos, fiscalizaciones, donaciones, patrocinios, caja chica, rendiciones de gastos, pagos urgentes y contratación de asesores o gestores.
Los puntos de mayor exposición suelen aparecer donde existe discrecionalidad, presión por cerrar negocios o contacto con funcionarios públicos. Un pago presentado como comisión comercial puede encubrir una ventaja indebida. Un consultor recomendado por un tercero puede no tener capacidad real para prestar el servicio por el que factura. Un regalo institucional puede transformarse en un incentivo impropio por su valor, oportunidad o destinatario.
A partir de esa evaluación, la empresa debe establecer reglas operativas comprensibles. Las políticas sobre regalos, hospitalidades, viajes, aportes políticos, donaciones, conflictos de interés y contratación de terceros deben indicar qué está prohibido, qué requiere aprobación previa, quién autoriza y cómo se documenta cada decisión. Una regla ambigua deja a los equipos comerciales y administrativos sin criterio cuando enfrentan una situación sensible.
La debida diligencia de terceros merece atención especial. Distribuidores, agentes, consultores, gestores, proveedores críticos y socios de negocios pueden generar exposición penal aunque no aparezcan en la estructura interna. Antes de contratarlos, conviene revisar su identidad, propiedad, experiencia, reputación, vínculos con funcionarios públicos, litigios relevantes y justificación económica de sus honorarios.
Los contratos también deben reflejar esa revisión. Cláusulas anticorrupción, deberes de información, facultades de auditoría, obligación de capacitarse y causales de término por incumplimiento no reemplazan el control efectivo, pero entregan herramientas para intervenir antes de que el problema escale. Si un tercero se niega a explicar su servicio, exige pagos a una cuenta distinta o propone honorarios desproporcionados, la señal exige detener la operación y documentar la decisión.
Canal de denuncias e investigación interna
Un canal de denuncias es útil cuando las personas confían en que serán escuchadas, protegidas frente a represalias y tratadas con seriedad. Puede recibir reportes anónimos, pero debe evitar promesas que la empresa no pueda cumplir, especialmente respecto de confidencialidad absoluta o resultados predeterminados.
La recepción de una denuncia obliga a actuar con método. Primero se debe preservar la información relevante: correos electrónicos, respaldos contables, mensajes corporativos, contratos, registros de acceso y antecedentes de pagos. Después corresponde definir quién investigará, qué independencia tendrá, qué personas deben ser entrevistadas y qué medidas de resguardo son necesarias.
No toda denuncia acredita un delito, pero ignorarla puede agravar el riesgo. Tampoco corresponde transformar cada alerta en una acusación pública. Una investigación mal conducida puede vulnerar derechos laborales, destruir evidencia, alertar a posibles involucrados o afectar indebidamente la reputación de personas inocentes. Cuando existen indicios de ilícitos, la estrategia debe considerar desde temprano la eventual intervención del Ministerio Público, las obligaciones de cooperación y la defensa penal de la compañía y de sus ejecutivos.
El encargado de prevención no puede ser una figura decorativa
El modelo de prevención requiere un responsable con atribuciones, acceso a información y autonomía suficiente para cumplir su función. Designar formalmente a una persona sin presupuesto, sin acceso a la administración o sin facultad de reportar al directorio debilita la credibilidad del sistema.
En empresas pequeñas, el encargado puede cumplir otras labores, siempre que no exista un conflicto que le impida investigar o informar. En organizaciones más complejas, resulta razonable separar funciones de control, auditoría, recursos humanos, finanzas y asesoría jurídica, coordinándolas bajo protocolos claros.
El directorio y la alta administración deben involucrarse. La cultura de cumplimiento se prueba en decisiones concretas: rechazar un negocio riesgoso, exigir respaldo antes de pagar una comisión, sancionar incumplimientos sin privilegios y respaldar una investigación aunque alcance a un ejecutivo relevante. Si el mensaje interno es que los resultados comerciales justifican excepciones, ninguna capacitación corregirá ese problema.
Capacitación, evidencia y actualización del modelo
Capacitar no es distribuir una presentación extensa y solicitar una firma. Las sesiones deben usar casos cercanos a la operación de cada equipo. Compras necesita reconocer señales de fraude y conflictos de interés; ventas debe entender los límites en regalos, intermediarios y relaciones con entidades públicas; finanzas debe detectar pagos inusuales y documentación inconsistente.
La empresa debe conservar evidencia de sus controles: evaluaciones de terceros, declaraciones de conflicto de interés, registros de capacitación, aprobaciones, investigaciones, auditorías y medidas disciplinarias. Frente a una investigación penal, esa trazabilidad permite demostrar que el modelo fue aplicado y no solo declarado.
También es necesario revisarlo periódicamente. Una nueva línea de negocios, una adquisición, la apertura de una filial, cambios regulatorios o una denuncia relevante pueden modificar el mapa de riesgos. El compliance efectivo no es estático porque la operación de la empresa tampoco lo es.
Cuando surge una alerta seria, las primeras horas importan. Preservar antecedentes, evitar comunicaciones improvisadas y definir una estrategia jurídica antes de que el conflicto llegue a Fiscalía puede marcar la diferencia entre una contingencia controlable y una causa penal de alto impacto. La prevención bien diseñada protege el negocio antes de que sea necesario defenderlo en tribunales.
Leave a Reply
You must be logged in to post a comment.